
发布日期:2026 年 9 月 22 日 · RootGS 技术编辑
SSL付款完成后,通常还要证明对申请域名具有控制权,才能完成相应签发流程。RootGS当前DV证书提供DNS或HTTP验证路径,通配符产品使用DNS验证。购买前先确认自己能否管理解析或网站验证路径,可以减少证书订单卡在验证阶段的情况。
一、当前分类与配置核对
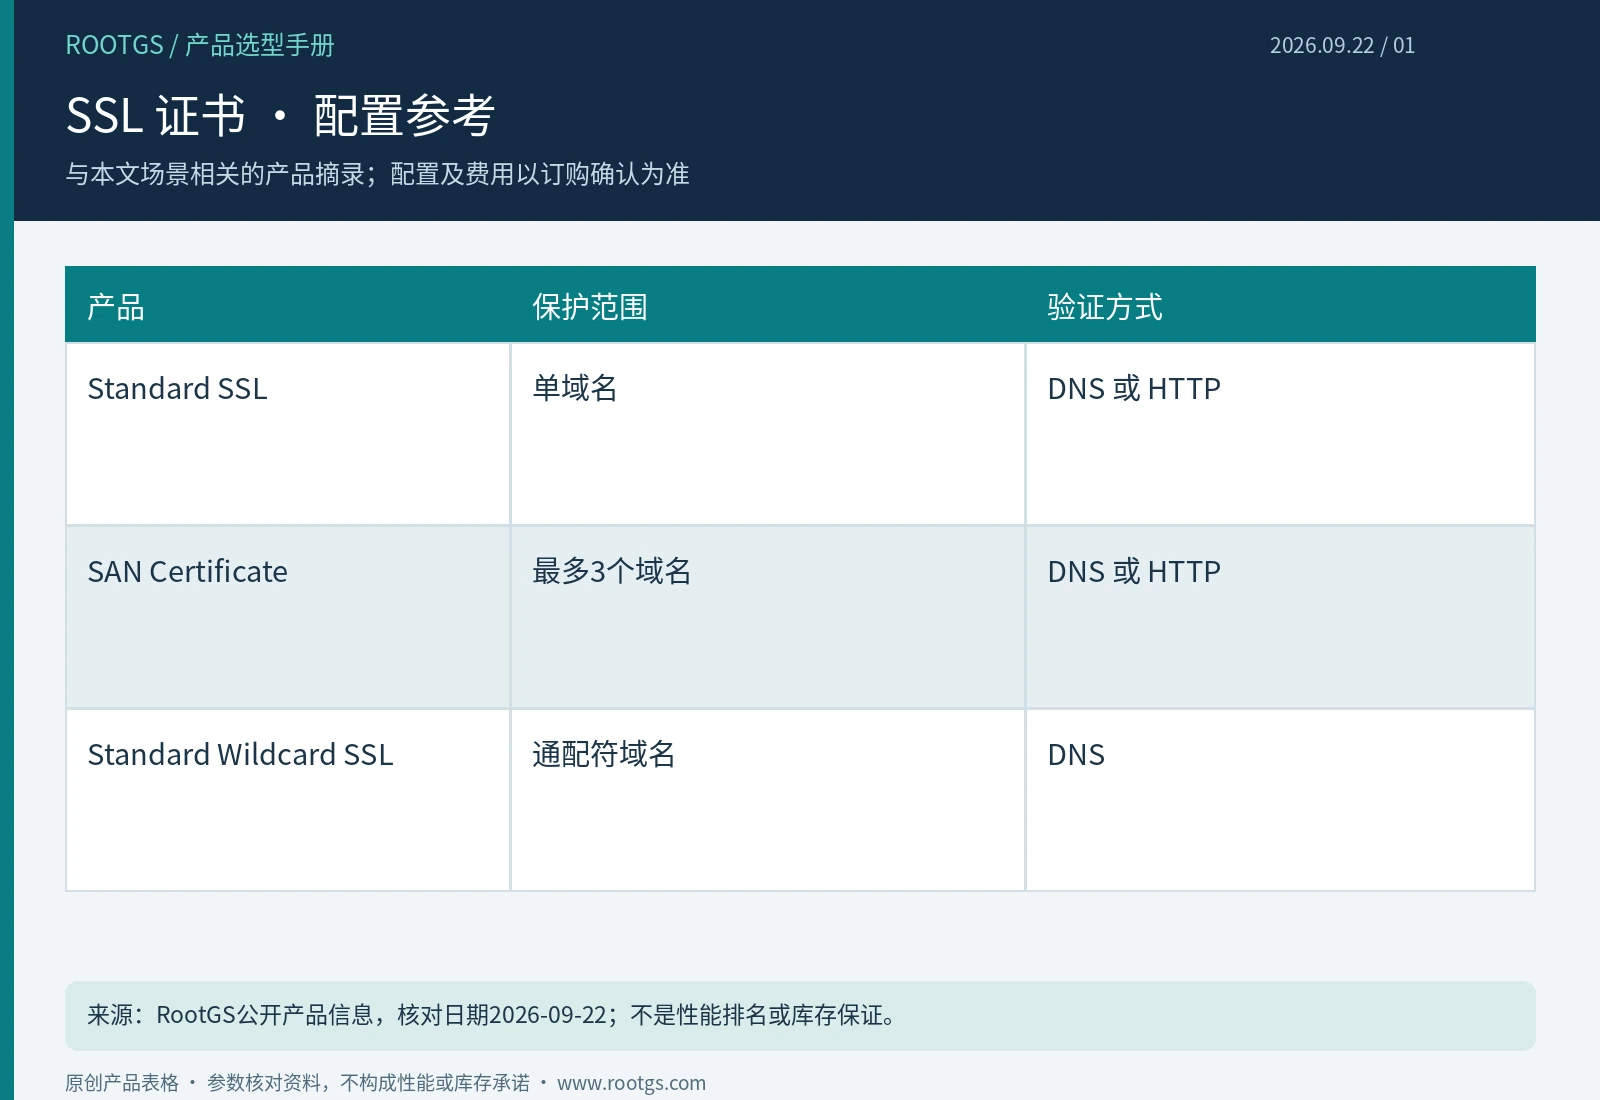
当前SSL分类提供三种DV产品,支持先购买后设置域名,域名确认后不可修改。单域名与最多3个域名的SAN产品列有DNS或HTTP验证,通配符产品列为DNS验证。页面说明自动生成CSR和密钥、签发后可下载证书包;实际购买期限不等于单张证书有效期,后续重新签发与验证应纳入维护计划。
| 产品 | 保护范围 | 验证方式 |
|---|---|---|
| Standard SSL | 单域名 | DNS 或 HTTP |
| SAN Certificate | 最多3个域名 | DNS 或 HTTP |
| Standard Wildcard SSL | 通配符域名 | DNS |
二、DNS验证应修改真正生效的区域
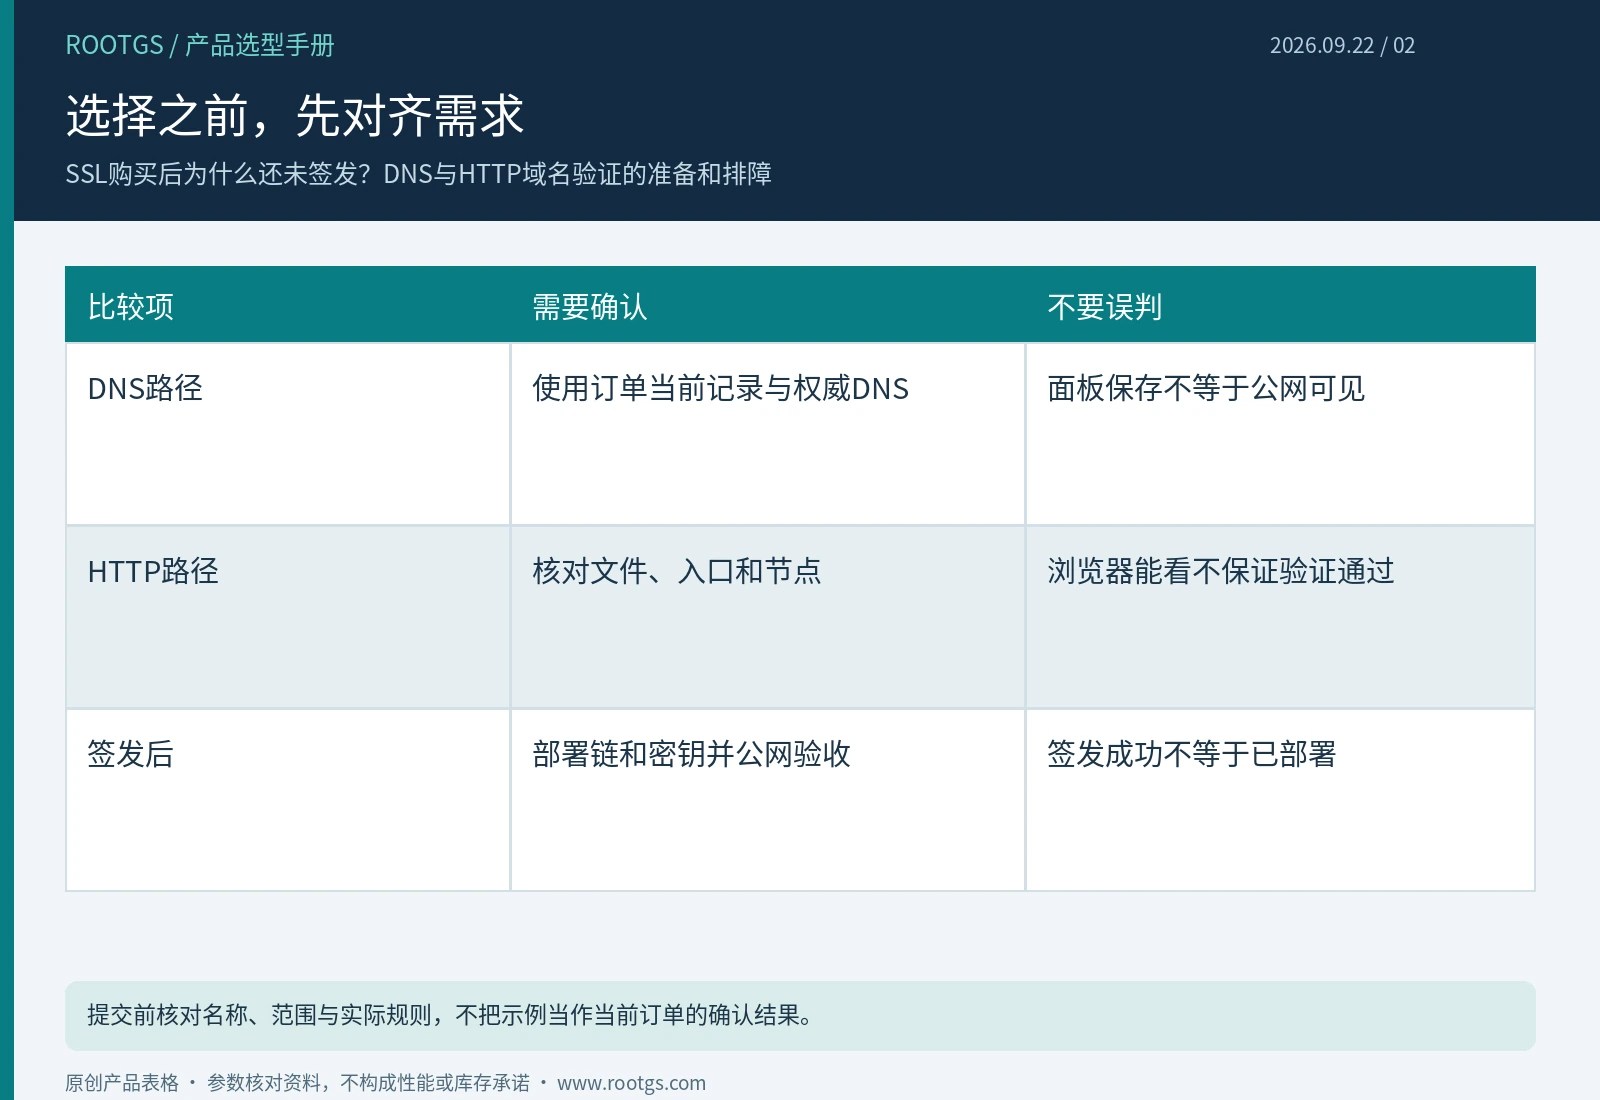
按照订单给出的名称、记录类型与值填写,不能把其他CA示例直接复制到当前订单。确认域名的实际权威DNS,并从公开解析结果检查记录;面板显示保存成功不等于验证方已经能读到。记录值可能有特定格式与有效期,重新发起验证后应核对当前值。避免误删其他用途的同名或相关验证记录。
三、HTTP验证需要公网可访问的正确内容
按证书订单要求部署文件路径与内容,并核对验证方使用的协议、端口和跳转规则。登录拦截、错误虚拟主机、CDN缓存或多个节点内容不一致,都可能导致人工浏览正常而自动验证失败。不要为方便将整站认证关闭,应只处理必要的验证路径。具体规则以当前产品和订单说明为准,不把某一家CA的挑战行为当成通用标准。
四、把验证成功与部署完成分开
验证完成还需等待签发结果,并将正确证书链和密钥配置到实际TLS入口。若前方还有CDN,源站和边缘可能需要分别处理。当前产品自动生成CSR和密钥,应确认下载及保管方式并限制访问。最后从真实公网域名验证名称、有效期和链,不能只看后台状态变为已签发就宣布网站已启用正确HTTPS。
场景核对示例
例如,验证记录在DNS面板里存在,但实际NS仍委派给另一家服务,验证方就可能完全看不到新记录。先查权威来源再修正,不要反复创建无关记录。HTTP验证则要检查真正到达的节点和文件内容,尤其是经过CDN或负载均衡时。保留订单要求和测试时间,便于区分缓存、格式与路径问题。
五、采购与验收对照表
| 需求项 | 确认方式 | 容易忽略的边界 |
|---|---|---|
| DNS路径 | 使用订单当前记录与权威DNS | 面板保存不等于公网可见 |
| HTTP路径 | 核对文件、入口和节点 | 浏览器能看不保证验证通过 |
| 签发后 | 部署链和密钥并公网验收 | 签发成功不等于已部署 |
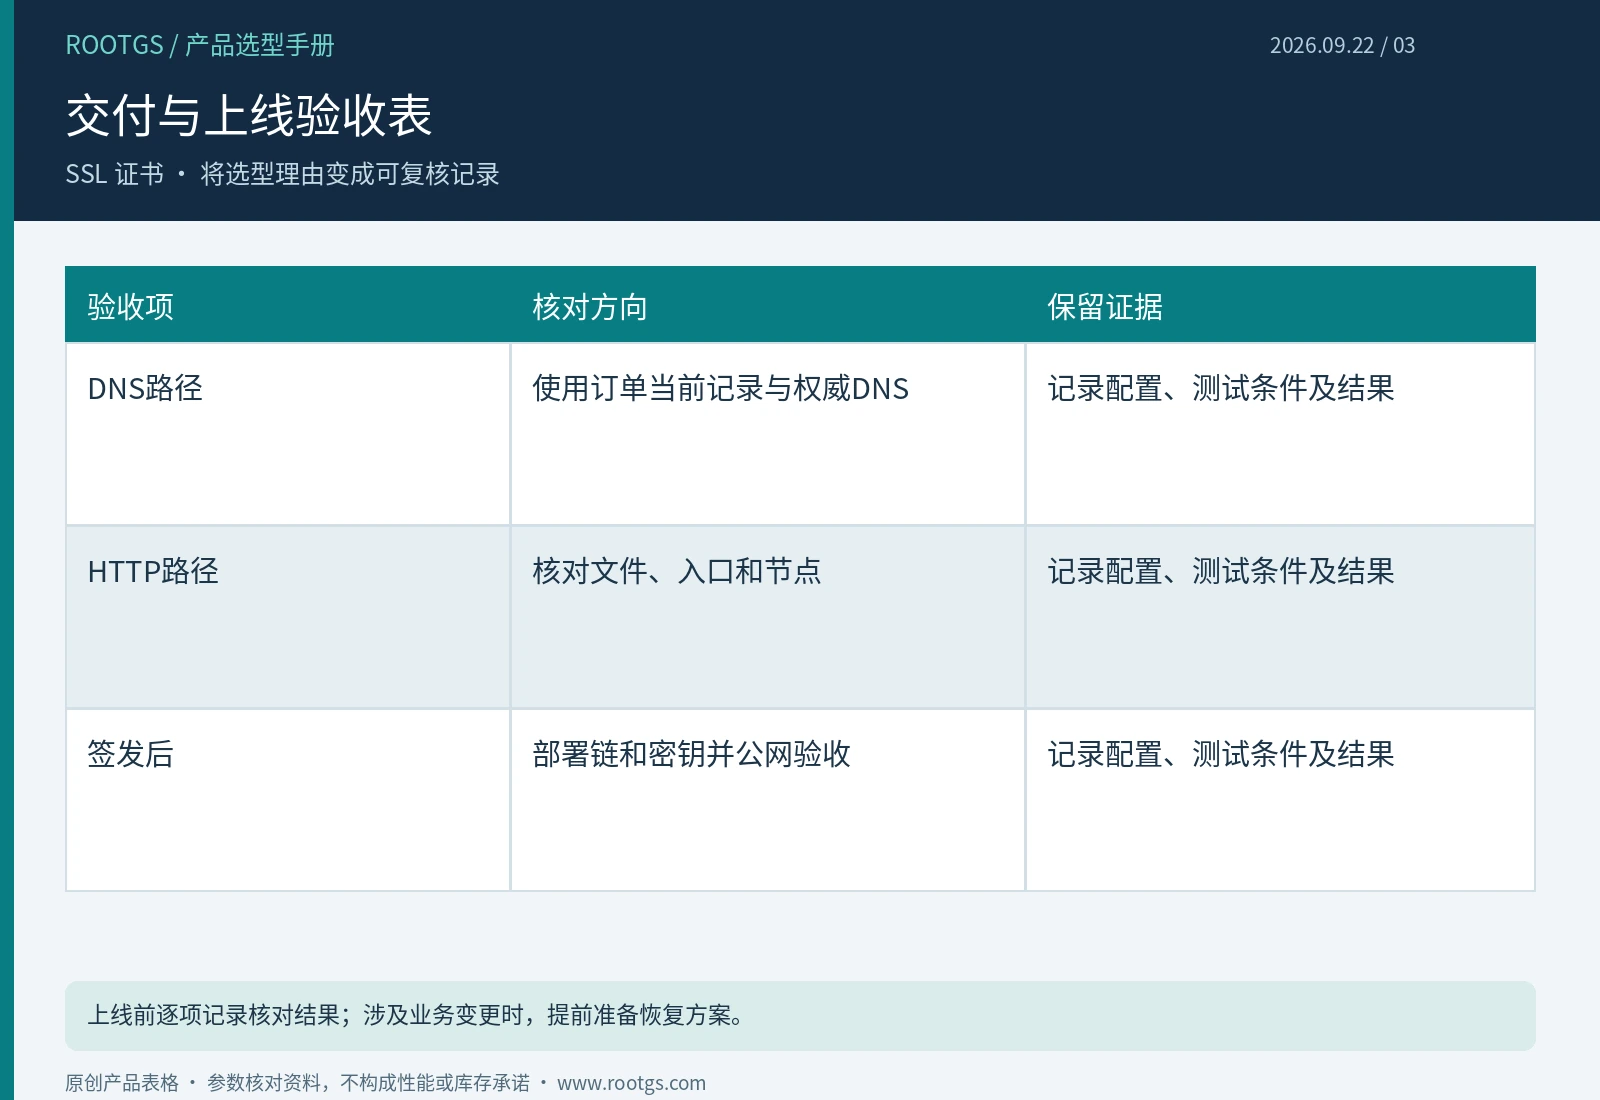
提交域名之前,逐个核对拼写、根域名与子域名范围,并确认有权限完成所选验证方式。签发后把实际证书名称、有效期、证书链和公网入口记录下来;如果有多个节点,逐一核对其真实返回结果。故障处理应保留原配置与恢复路径,不能仅根据后台状态判断部署已经完成。
六、选择产品并准备上线资料
完成域名清单与验证方式确认后,可进入SSL分类比较三种产品。购买前再次核对当前范围、规则与价格;网站启用HTTPS还需要正确部署和后续维护。建议将验证记录、部署位置和到期提醒统一管理,以便后续更新与排障。
