
发布日期:2026 年 9 月 22 日 · RootGS 技术编辑
SSL证书不是下载一次就可以多年不管的文件。RootGS产品页面明确区分购买期限与单张证书有效期:购买期限内可能需要重新签发并再次验证。把证书看作持续维护的服务,才能避免付款仍有效、实际公网证书却已到期的情况。
一、当前分类与配置核对
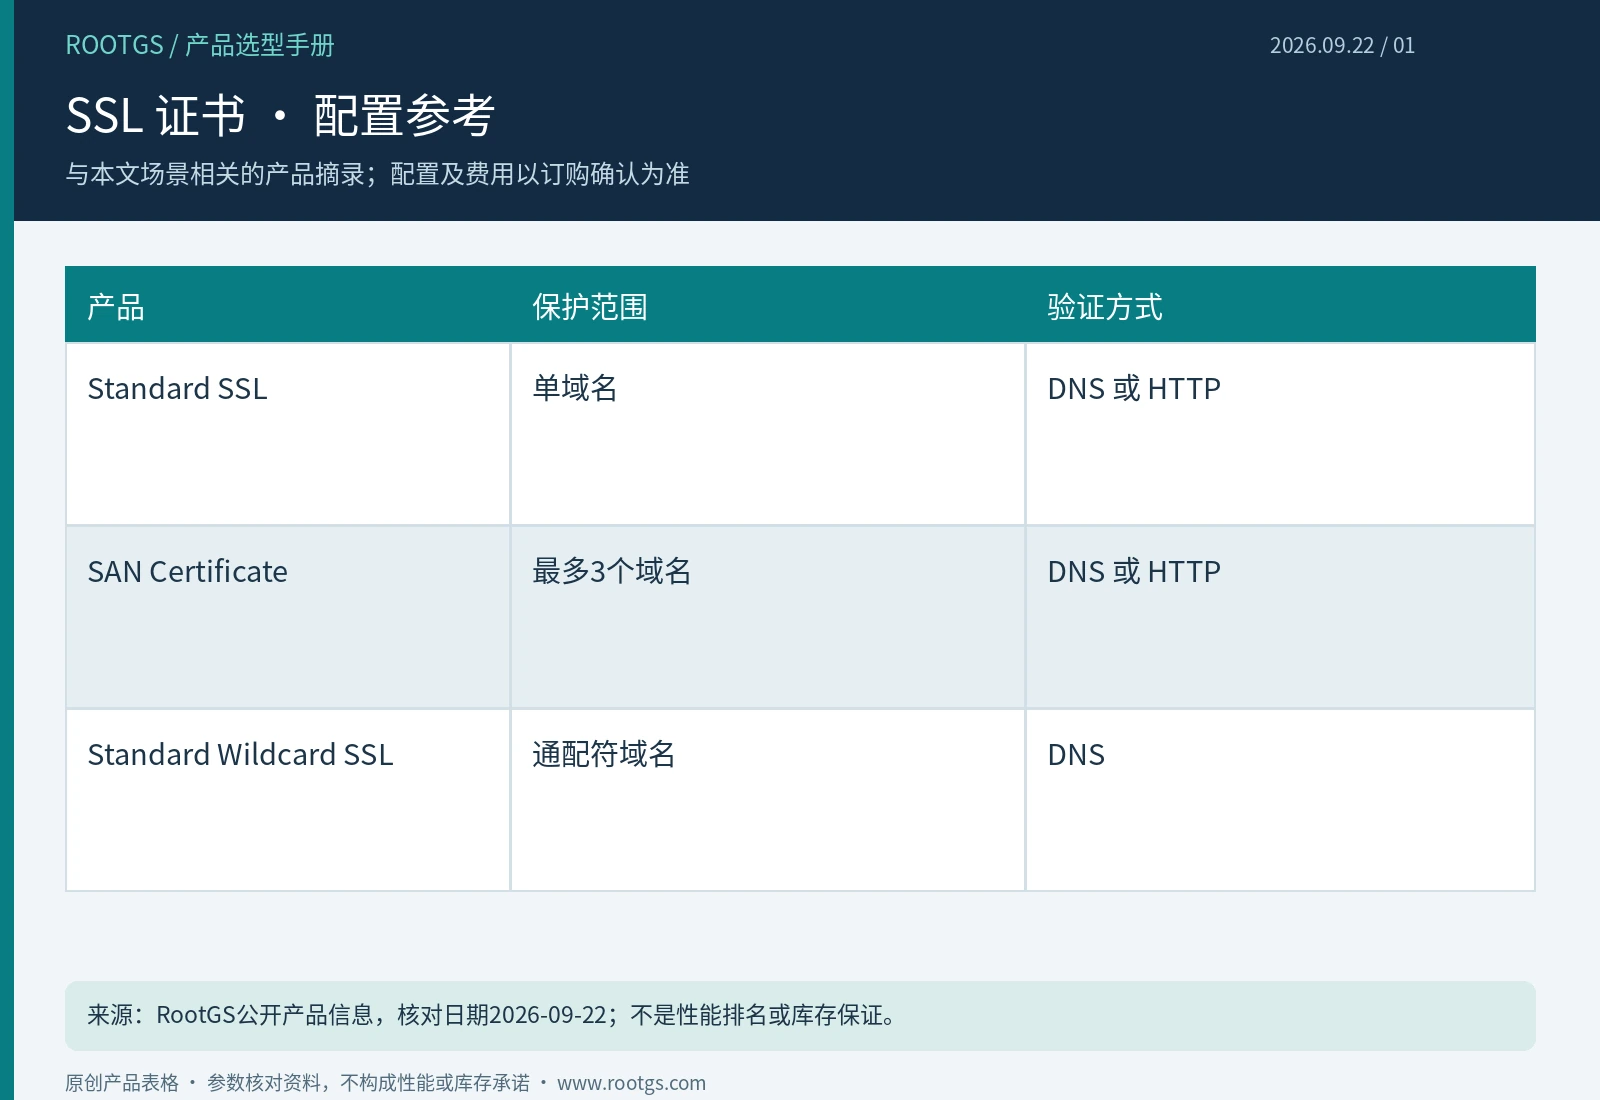
当前SSL分类提供三种DV产品,支持先购买后设置域名,域名确认后不可修改。单域名与最多3个域名的SAN产品列有DNS或HTTP验证,通配符产品列为DNS验证。页面说明自动生成CSR和密钥、签发后可下载证书包;实际购买期限不等于单张证书有效期,后续重新签发与验证应纳入维护计划。
| 产品 | 保护范围 | 验证方式 |
|---|---|---|
| Standard SSL | 单域名 | DNS 或 HTTP |
| SAN Certificate | 最多3个域名 | DNS 或 HTTP |
| Standard Wildcard SSL | 通配符域名 | DNS |
二、分别记录订单和公网证书的时间
订单购买期限回答服务权益覆盖多久,证书有效期回答当前部署文件什么时候失效,两者不能直接画等号。监控应从实际公网入口读取证书,而不是只根据订单到期日设置提醒。多个域名、CDN与源站节点可能使用不同证书,需要分别列出维护对象。不要在文章或内部流程中假设所有证书都具有固定的一年有效期。
三、私钥保管范围应小于公开证书范围
证书可以随TLS握手公开,私钥则必须受控保管。当前产品自动生成CSR和密钥,下载证书包后应按部署需要保存,避免上传到公共仓库、聊天群或任何无关服务。多人管理时记录谁能取得私钥及怎样撤销权限。怀疑私钥暴露时,单纯修改文件权限不能撤回已外流副本,应按证书服务流程处理更换与相关失效措施。
四、重新签发和加载需要完整验收
准备好仍可用的域名验证方式,核对新证书覆盖名称与证书链,并确认服务实际加载了新文件。配置校验、维护窗口和回退方式应提前安排,不能只覆盖磁盘文件就认为所有节点已更新。更新后逐个访问主要域名及IPv4、IPv6入口,检查实际返回的证书;还要验证到期告警能被负责人收到并处理。
场景核对示例
例如,订单权益尚未到期,但公网返回的证书只剩很短时间,就应按实际证书状态安排重新签发和部署。新文件下载后逐个节点加载并核对,不能只检查本地文件日期。为告警指定能够操作的人和备用联系人,确保提醒不是发送成功就结束。维护记录应说明何时更新、覆盖哪些名称以及怎样验证。
五、采购与验收对照表
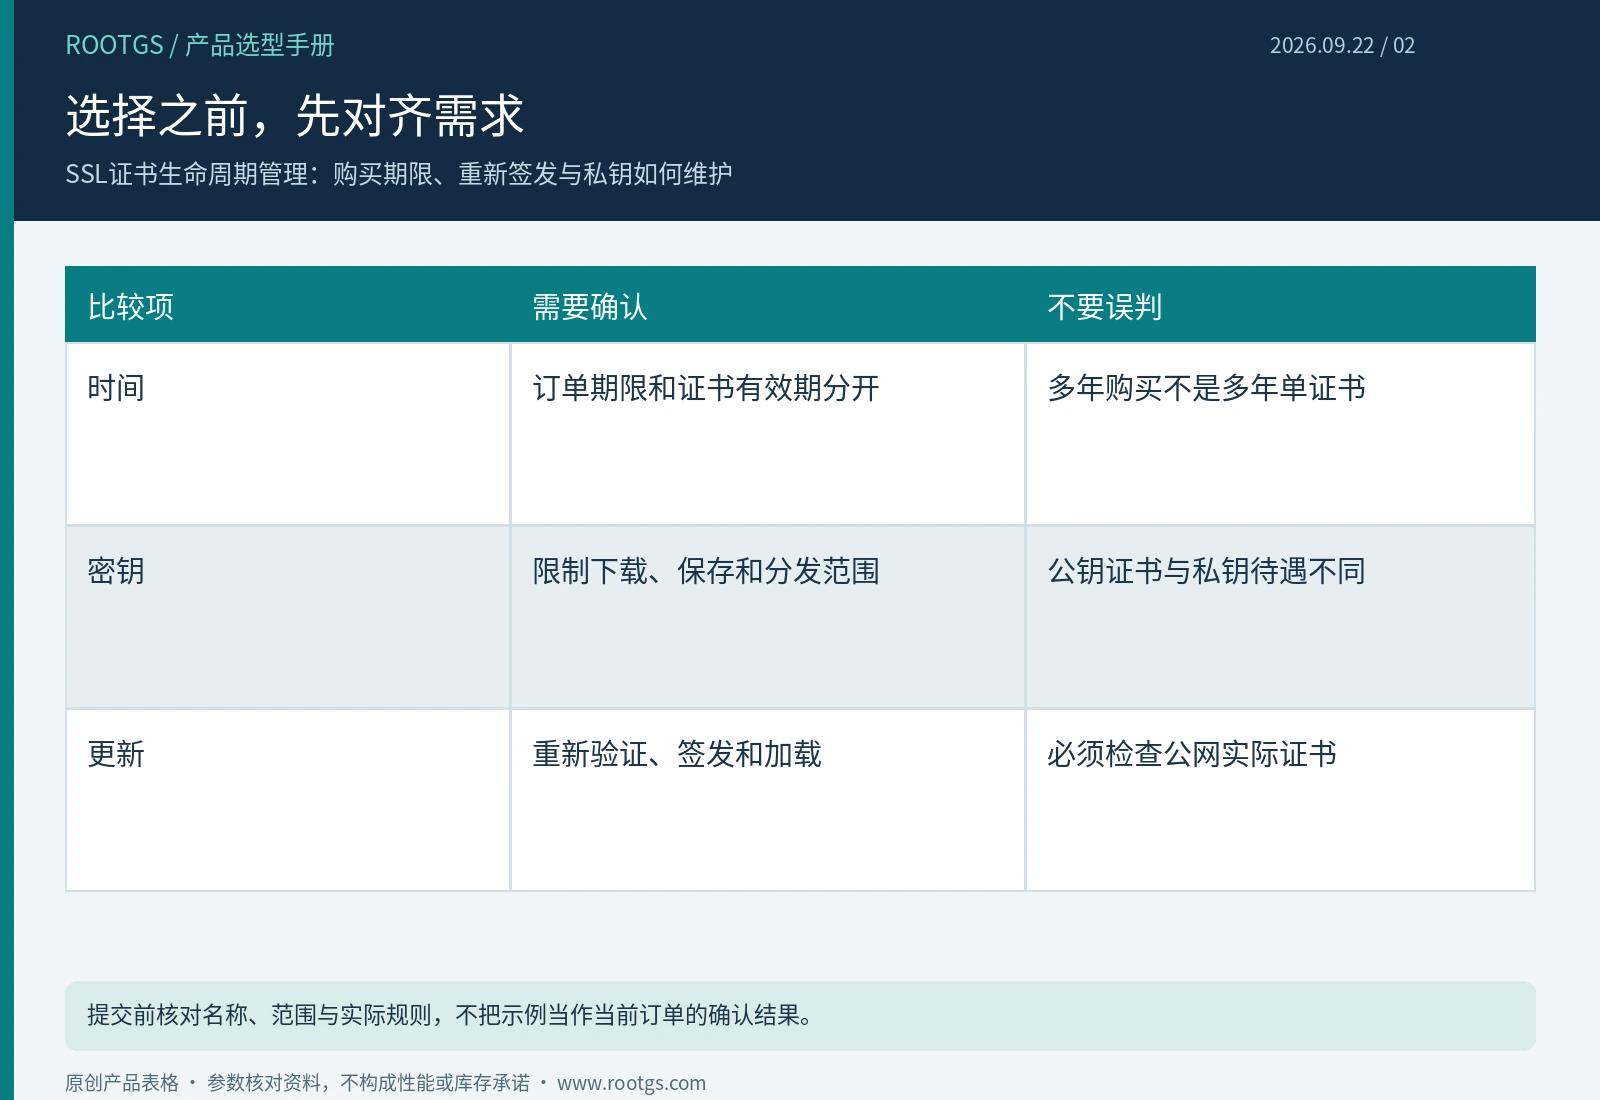
| 需求项 | 确认方式 | 容易忽略的边界 |
|---|---|---|
| 时间 | 订单期限和证书有效期分开 | 多年购买不是多年单证书 |
| 密钥 | 限制下载、保存和分发范围 | 公钥证书与私钥待遇不同 |
| 更新 | 重新验证、签发和加载 | 必须检查公网实际证书 |
提交域名之前,逐个核对拼写、根域名与子域名范围,并确认有权限完成所选验证方式。签发后把实际证书名称、有效期、证书链和公网入口记录下来;如果有多个节点,逐一核对其真实返回结果。故障处理应保留原配置与恢复路径,不能仅根据后台状态判断部署已经完成。
六、选择产品并准备上线资料
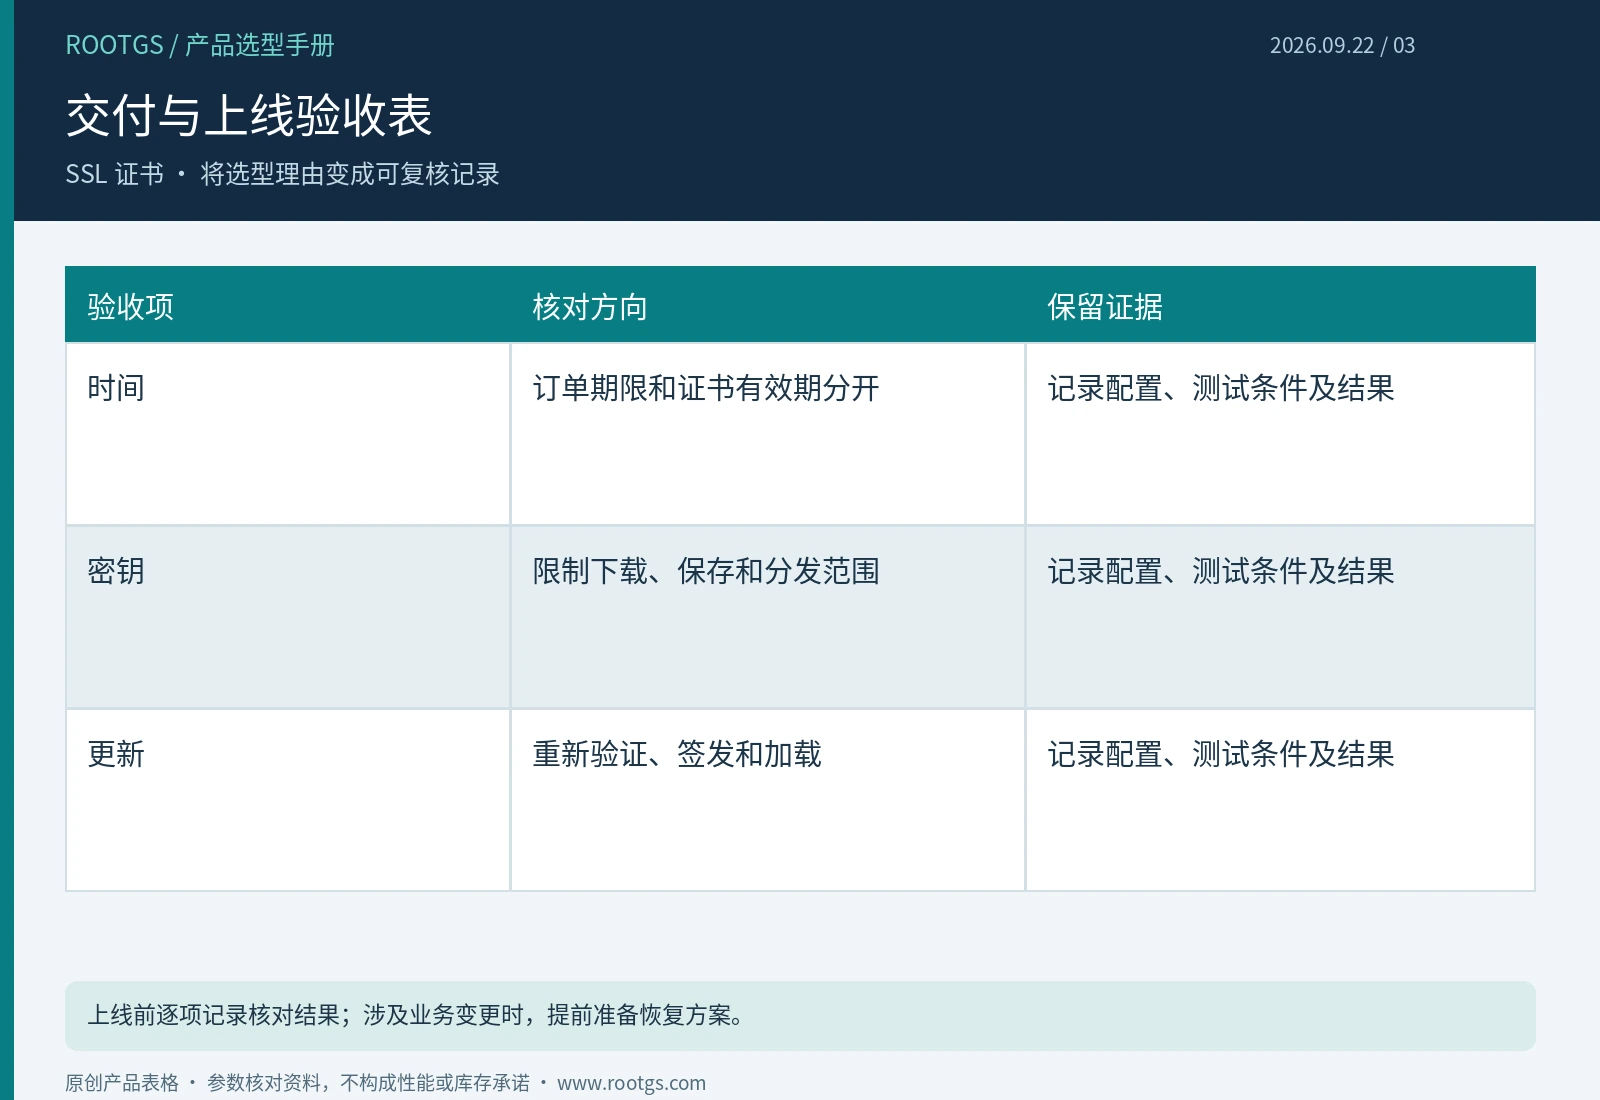
完成域名清单与验证方式确认后,可进入SSL分类比较三种产品。购买前再次核对当前范围、规则与价格;网站启用HTTPS还需要正确部署和后续维护。建议将验证记录、部署位置和到期提醒统一管理,以便后续更新与排障。
